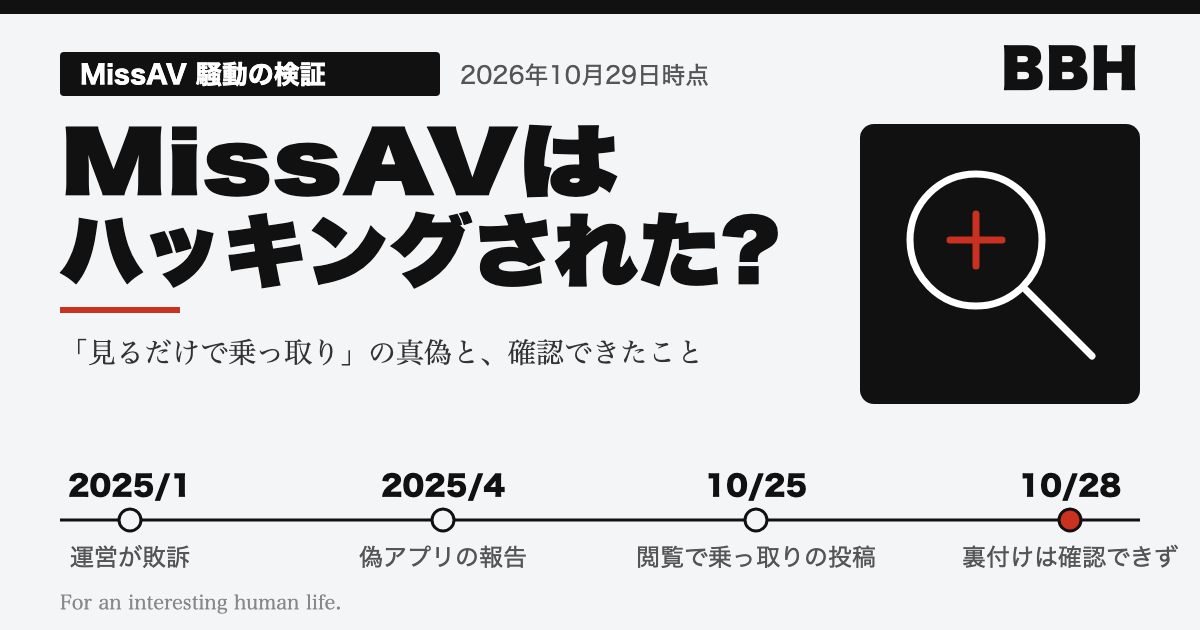


2026年10月25日ごろ、Xで「MissAVを見るとスマホを乗っ取られる」という趣旨の投稿が広がりました。「MissAVがハッキングされた」という言い方で語られることもありますが、私が調べた範囲では、MissAVのサイト自体が攻撃を受けた、あるいは利用者の情報が流出した、と確認できる報道や公式発表は見つかりませんでした。
では、何が実際に起きていたのか。この記事では、騒動の経緯と、確認できていること・できていないこと、今できる対策を整理します。内容は2026年10月29日時点のものです。
先に要点です。
- 「MissAV本体がハッキングされた」「利用者データが流出した」ことを示す情報は、確認できなかった
- 話題の中心は、MissAVを名乗る偽アプリ・偽サイトから、Android向けのスマホ乗っ取りマルウェア「SpyNote」が配られているという点
- この偽アプリの件は、2025年にも報告されていた(今回が初めてではない)
- 「サイトを見ただけで感染する」という主張は、現時点では裏付けが確認できていない。ただし、可能性が完全に否定されたわけでもない
- iPhoneでSafariが次々に開く動画も話題になったが、原因は特定されていない
何が話題になったのか:2つの現象が混ざっている
今回の騒動は、性質の違う2つの話題が一つにまとまって広がったように見えます。
①「閲覧しただけで乗っ取られる」という警告投稿
10月25日、Xで「MissAVには脆弱性(セキュリティ上の穴)がある」という趣旨の警告が拡散しました。解説サイトの記事によると、この投稿は調査時点で約287万回表示されています。
ただ、この投稿にはXのコミュニティノート(利用者が補足を付ける機能)が付き、「MissAV自体に脆弱性があるわけではなく、MissAVを名乗る偽アプリや偽ドメインからSpyNoteが配られている」という趣旨の指摘がされていると、解説サイトは紹介しています。
② iPhoneでSafariが勝手に開き続ける動画
同じ時期に、iPhoneでSafariの画面が次々に開く様子の動画も出回りました。まとめサイトの記事によると、投稿は10月24日〜25日ごろのものです。
この動画だけでは、端末が乗っ取られたのか、悪質な広告やリダイレクト(別のページへ勝手に飛ばす仕組み)によるものなのか、判断できません。同記事も、MissAV固有のiOSの脆弱性があるとは断定できないとしています。X上では、「ハッキングではなく広告が大量に出ているだけでは」という見方も見られました。
SpyNoteとは何か
SpyNote(スパイノート)は、Android端末を遠隔操作するタイプのマルウェアです。解説サイトによると、次のようなことができるとされています。
- SMSや連絡先の盗み見
- カメラやマイクの遠隔操作
- キー入力の記録(2段階認証のコードも含む)
- 位置情報の追跡
- 「ユーザー補助」という機能を悪用した、削除の妨害
厄介なのは、いったん入ると取り除きにくい点です。端末の初期化が必要になる場合もあると説明されています。
偽アプリの件は、2025年からあった
MissAVを装ったSpyNoteの配布は、今回の騒動で突然出てきた話ではありません。
解説記事によると、2025年4月にセキュリティ企業のSymantec(Broadcom)が、MissAVを名乗る偽のAndroidアプリ経由でSpyNoteが配られていると報告しています。ただし、私はSymantecの元の報告そのものは確認できていません。複数の解説サイトが紹介している内容、という位置づけで読んでください。
仕組みは、MissAVによく似た偽サイトを用意し、「専用アプリ」として悪質なAPK(Androidのアプリ配布ファイル)をダウンロードさせるものです。画面を見るだけで感染させるのではなく、利用者にアプリを入れさせる手口だとされています。
なぜ偽物が出回りやすいのか
背景として、MissAVは2025年1月に米国の裁判で敗訴し、ドメインを押収されています。
TorrentFreakの報道によると、日本のアダルト映像制作会社Will Coが米ワシントン州の連邦地裁に起こした訴訟で、裁判所は運営側に450万ドルの支払いを命じる欠席判決(被告が対応しないまま出る判決)を出しました。missav.comなどのドメインは押収され、運営側は別のドメイン(.ws)で運営を続けたと報じられています。
公式の入口がたびたび変わると、「新しいURL」を探す人が増えます。その隙に、偽サイトや偽アプリが紛れ込みやすくなっている、という指摘があります。これは私の分析を含む整理で、偽物が増えた直接の因果関係が確認されているわけではありません。
時系列で整理
| 日付 | 出来事 |
|---|---|
| 2025年1月 | 米連邦地裁がMissAV運営側に450万ドルの支払いを命じる欠席判決。missav.comなどのドメインを押収(TorrentFreak) |
| 2025年4月 | MissAVを装った偽アプリでSpyNoteが配布されていると、セキュリティ企業が報告(解説サイトが紹介) |
| 2026年10月24〜25日 | iPhoneでSafariが次々に開く動画がXで拡散 |
| 2026年10月25日 | 「MissAVには脆弱性がある」という警告投稿が拡散。コミュニティノートが付く |
| 2026年10月26〜28日 | 解説サイトが「閲覧だけで感染」の裏付けは確認できないとする検証記事を公開 |
「見ただけで感染する」は本当か
WEBLOM BLOGの検証記事(10月28日公開)は、現在のMissAVを閲覧しただけで自動感染するという主張を、確認した情報から裏付けることはできなかったとしています。一方で、ブラウザやOSの脆弱性を突いて「閲覧だけで感染させる」攻撃自体は技術的に存在するため、リスクを完全には否定できない、とも述べています。
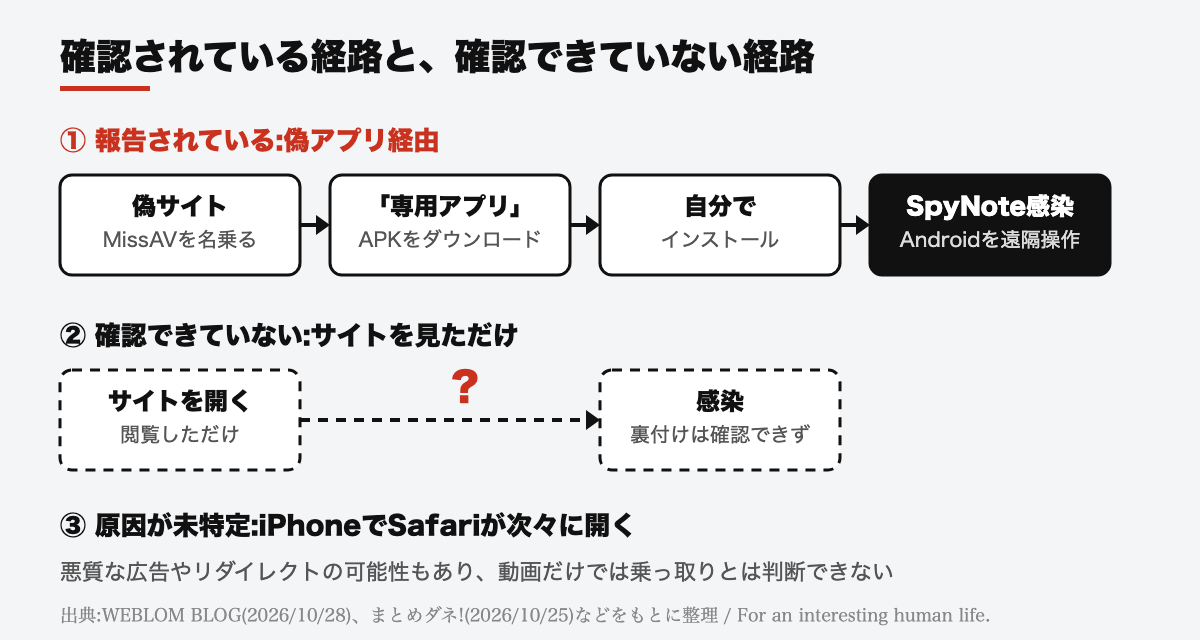
つまり、現時点で言えるのは次のとおりです。
- 確認されていること:MissAVを装った偽アプリでSpyNoteが配られた事例
- 確認できていないこと:MissAVのサイトを開いただけで感染した具体的な事例
- 原因が分からないこと:iPhoneでSafariが開き続ける現象
図にすると、次のようになります。
Xには「iOSなら99%警告が出る」といった説明もありましたが、検証記事は、その裏付けとなる信頼できる根拠は確認できなかったとしています。
個人情報は流出したのか
MissAV利用者の個人情報が流出したという報道は、確認できませんでした。
また、SNSでは同時期に「期限内に個人情報をばらまく」といった脅迫メールの話や、別の企業の不正アクセスの話も出ていました。解説サイトでは、これらはMissAVの閲覧とは関係がなく、過去に漏れたメールアドレスを使った典型的な迷惑メールなどだと整理されています。時期が重なっただけで、結びつけて考えるのは早計です。
今できる対策
海賊版や違法性が疑われるサイトを使うこと自体のリスクは、別の話としてあります。ここでは、スマホの安全に絞った一般的な対策をまとめます(解説サイトで共通して挙げられていたものです)。
共通
- 公式ストア以外から、アプリ(APK)をインストールしない
- 「専用アプリが必要です」「プレイヤーを更新してください」といった表示に従わない
- 「ユーザー補助」の許可を求められたら、許可しない
iPhoneで画面が勝手に開き続けるとき
- ブラウザのタブをすべて閉じる
- Safariの履歴とWebサイトデータを消去する
- 見覚えのない「プロファイル」を入れない
Androidで怪しいアプリを入れてしまった可能性があるとき
- 身に覚えのないアプリ、電池の異常な消耗、勝手な画面操作がないか確認する
- 疑わしければ、バックアップを取ったうえで初期化を検討する
- 金融系アプリやメールのパスワードを変更し、利用明細を確認する
まとめ
今回の騒動は、「MissAVがハッキングされた」という話ではなく、MissAVの名前を使った偽アプリ・偽サイトによる感染リスクと、原因不明のiPhoneの画面表示が、まとめて「見るだけで乗っ取られる」という話として広がったものと整理できます。
「閲覧だけで感染」は現時点で裏付けがなく、かといって完全に安全とも言い切れません。確実に言えるのは、公式ストア外のアプリを入れないこと、不自然な表示や許可の要求には従わないことが、被害を避ける基本だということです。続報が出れば、この記事も更新します。
この手の話題は、拡散した投稿ほど元の根拠が確認しにくくなります。「SNSで見た」を出発点に、解説記事や元の報告にあたる習慣が、結局いちばんの防御になりそうです。
偽アプリや怪しい表示の見分け方は、専門用語が多いと身構えてしまいがちです。「そもそもセキュリティの話が難しい」という人向けに、入門書を1冊挙げておきます。