

MissAVの騒動で「ハッキングされた」「乗っ取られる」という言葉を目にして、自分のスマホやSNSは大丈夫なのか気になった方も多いと思います。
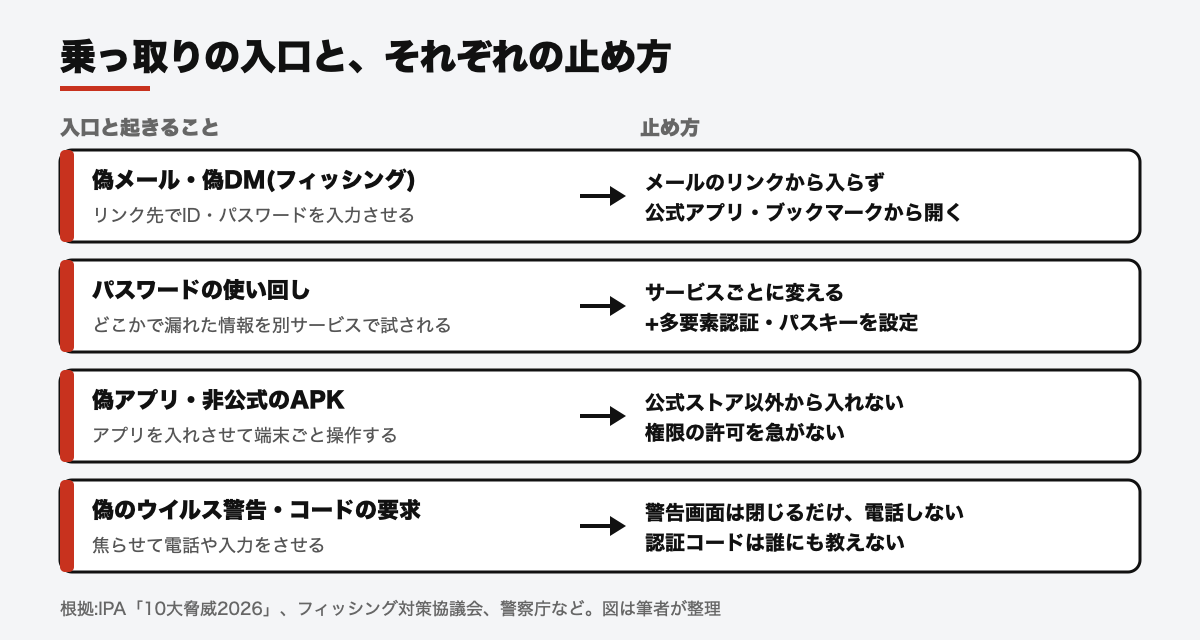
先に結論です。実際に起きている乗っ取りの多くは、システムの穴を突いた派手な「ハッキング」ではなく、「人をだまして鍵(ID・パスワード・認証コード)を渡させる」形です。入口になりやすいのは、次の4つです。
- 偽メール・偽DMから偽のログイン画面に誘導される(フィッシング)
- 別のサービスで漏れたパスワードを使い回している
- 偽アプリや非公式のファイルを入れてしまう
- 「ウイルスに感染しました」という偽警告で焦らされる
この記事では、サイトやSNSが乗っ取られる流れと、今日からできる対策を図で整理します。内容は2026年11月8日時点です。
「ハッキング」と呼ばれるものの中身
「ハッキング」というと、天才的な攻撃者がシステムを破るイメージがあります。ただ、個人のアカウントが狙われる場面では、もっと地味な方法が中心です。
IPA(情報処理推進機構)が2026年1月に公表した「情報セキュリティ10大脅威 2026」の個人向け10項目にも、その傾向が表れています。順位は付かず五十音順で並んでいますが、顔ぶれはこうです。
- インターネット上のサービスへの不正ログイン
- フィッシングによる個人情報等の詐取
- 不正アプリによるスマートフォン利用者への被害
- サポート詐欺(偽警告)による金銭被害
- メールやSNS等を使った脅迫・詐欺の手口による金銭要求
- クレジットカード情報の不正利用 ほか
「不正ログイン」と「不正アプリ」は11年連続、「フィッシング」は8年連続での選出です。毎年選ばれ続けているのは、それだけ身近な手口が通用し続けているからだと読めます(この読み方は私の解釈です)。
数字でも、勢いは見えます。フィッシング対策協議会によると、2026年9月に寄せられたフィッシング報告は94,661件で、前月より12,323件増えました。フィッシングサイトのURL件数(重複なし)は49,032件、悪用されたブランドは105件でした(2026年10月19日公表)。
SNSの乗っ取りは、こうして広がる
SNSアカウントが乗っ取られる典型的な流れを、図にしました。
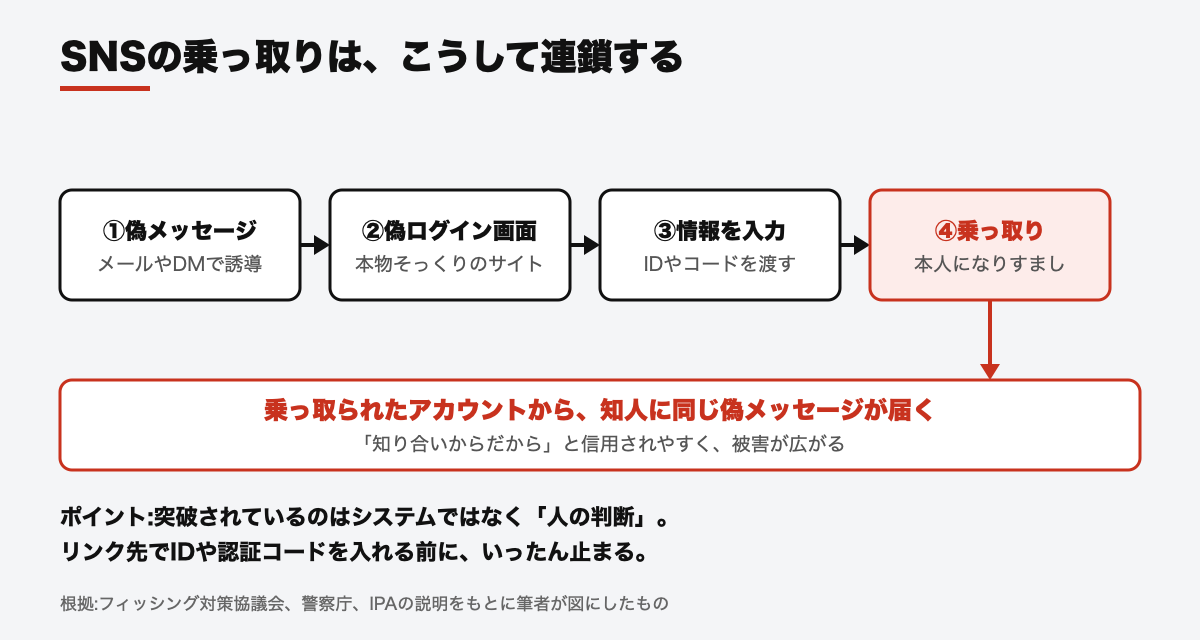
ポイントは、④の後です。乗っ取られたアカウントは、持ち主の知人に向けた「次の偽メッセージ」の発信元に使われます。「知り合いから来たから」と油断して開いた人が、次の被害者になります。
警視庁の解説でも、不正アクセスの例として「SNSに他人のIDとパスワードでログインし、本人になりすまして書き込む」ことが挙げられています(2026年9月24日更新のページ)。図の「知人に偽メッセージが届く」部分は、こうしたなりすましが起きうることを踏まえた、私の整理です。
ここからは私の考えですが、知人から急に「認証コードを教えて」「このリンクを開いて」と頼まれたら、電話など別の手段で本人に確認するのが安全だと思います。認証コードは、本人しか持っていないはずの情報だからです。
入口は主に4つ:それぞれの止め方
乗っ取りの入口と、止め方をまとめたのが次の図です。
① 偽メール・偽DM(フィッシング)
フィッシング対策協議会は、フィッシングを「電子メールのリンクから偽サイトに誘導し、そこで個人情報を入力させる手口が一般的」と説明しています。「情報確認のため」「アカウントが停止されます」といった文面でリンクを押させ、本物そっくりの画面でIDやパスワードを入力させます。
止め方はシンプルで、メールやDMのリンクからログインしないことです。公式アプリや、自分で登録したブックマークから開けば、偽サイトに入る確率はぐっと下がります。
② パスワードの使い回し
どこかのサービスから漏れたIDとパスワードは、別のサービスでも試されます。同じ組み合わせを使っていれば、そのまま通ってしまいます。
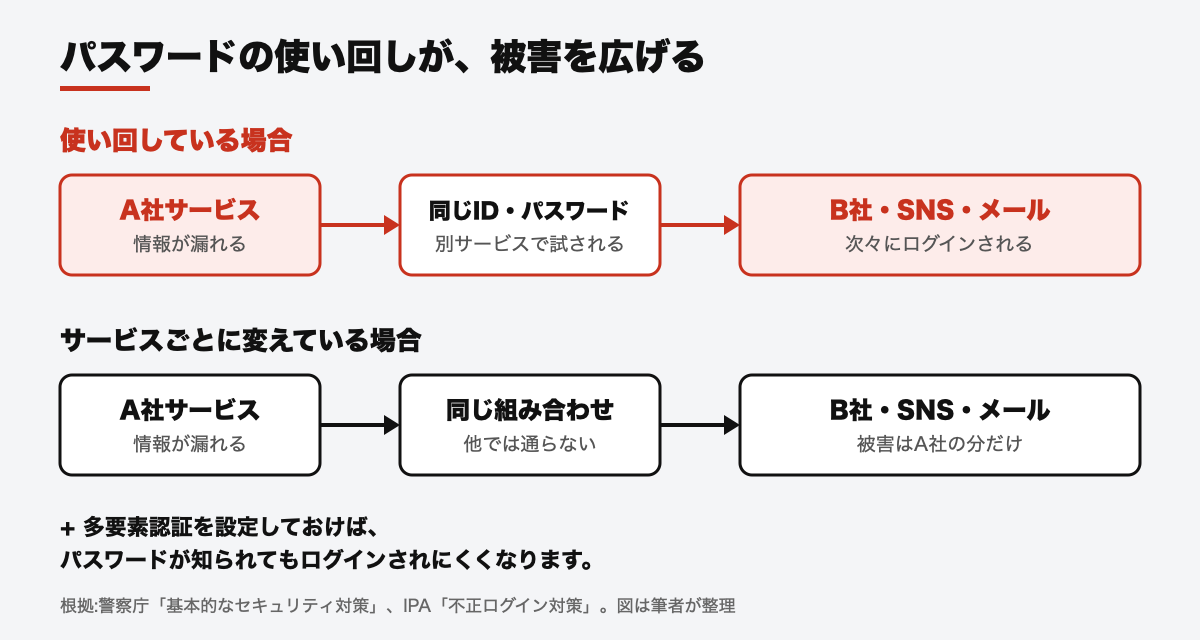
IPAも警察庁も、複数のサービスでパスワードを使い回さないことを基本の対策に挙げています。警察庁は、10文字以上にすることも示しています。
最近も、サービス側の情報漏えいや不正アクセスのニュースがありました。自分に落ち度がなくても、使っているサービスから漏れることはあります。そのときの被害を、そのサービス1つで止めるのが、使い回さない理由です。
③ 偽アプリ・非公式のファイル
MissAV騒動で話題になった「偽アプリ」も、ここに入ります。IPAの10大脅威でも「不正アプリによるスマートフォン利用者への被害」が挙がっています。
これは、画面を見ただけで入るのではなく、利用者に自分でアプリを入れさせるタイプです。公式ストア以外で配られるファイル(AndroidならAPK)を入れたり、アプリが求める「ユーザー補助」などの強い権限を許可したりすると、端末の操作を許してしまうおそれがあります。
- 公式ストア以外から、アプリを入れない
- 「専用アプリ」「プレイヤー更新」といった案内で入れない
- 身に覚えのないアプリがないか、定期的に確認する
④ 偽のウイルス警告・認証コードの要求
ブラウザに突然「ウイルスに感染しました」と表示され、電話番号が出てくる「サポート詐欺」です。IPAは、画面が表示されただけならウイルスには感染しておらず、警告画面を閉じれば問題ないと説明しています。表示された番号には電話しないよう勧めています。
IPAの案内では、画面が閉じられないときは、ESCキーを3秒ほど長押しして、出てきた「×」を押す方法が紹介されています。ESCで閉じられない場合の手順も、IPAの公式ページにあります。
サイト側が乗っ取られるのは、どういうとき?
ここまで利用者側の話でした。では、「サイト自体がハッキングされる」のはどんな場面でしょうか。
少し古い資料ですが、IPAとJPCERT/CCが2013年に出した注意喚起では、Webサイト改ざんの代表的な原因として、次のものが挙げられていました。
- サイトの管理者が使うパソコンへの侵入
- パスワードリスト攻撃(漏れたIDとパスワードを使ったログイン)
- ソフトウェアの脆弱性(古いバージョンの穴)を狙った攻撃
- SQLインジェクション(入力欄から不正な命令を送る攻撃)
当時の調査では、古いバージョンのサーバプログラムの脆弱性を悪用されるケースが最も多いとされていました。資料は10年以上前のものなので、今の割合を示すものではありません。ただ、「管理側の鍵が盗まれる」「古いままの部分が狙われる」という型自体は、今も変わっていません(この部分は私の整理です)。
サイト側の対策は、運営者が行うものです。利用者にできるのは、そのサービスが漏えいしても連鎖しないよう、先ほどの「使い回さない」「多要素認証を使う」を徹底することです。
運営会社側への不正アクセスが実際に起きた例としては、GMOインターネットのFX自動売買向けサービスの件を、別の記事で時系列に整理しています。
また、サイトの土台になるPHP本体に見つかった重大な脆弱性についても、運営者向けにまとめています。
今日からできる対策:優先順位つき
全部を一度にやる必要はありません。効果が大きい順に並べます。
1. メール・SNSのアカウントに多要素認証(二段階認証)を設定する。警察庁は「二要素認証以上の多要素認証を活用することで、安全性はより高まる」としています。フィッシング対策協議会は、パスキーの設定も推奨しています。 2. メールアドレスと、お金に関わるサービスのパスワードを、他と別にする。乗っ取りの被害が大きくなりやすいのは、メールと決済まわりです。 3. ログイン通知をONにする。警察庁は、いつもと違う時間帯や場所からログインされたときにメールが届く機能の活用を勧めています。気づくのが早いほど、被害は小さくなります。 4. リンクからではなく、公式アプリやブックマークから開く。 5. 公式ストア以外からアプリを入れない。
多要素認証の手段には、スマホの認証アプリやSMSのほかに、USBやNFCで認証する物理的なセキュリティキーや、端末に保存した鍵と指紋・顔認証を組み合わせる「パスキー」もあります。
警視庁は、パスキーが導入されたサービスでは他の端末から不正にログインすることが難しく、フィッシング被害の抑止効果が期待できると説明しています。業界団体のFIDO Allianceも、パスキーを「フィッシングに強い(phishing-resistant)」仕組みとして紹介しています。セキュリティキーを販売するYubicoも、ハードウェアのセキュリティキーをフィッシングに強い多要素認証の有力な選択肢としています(販売元の説明である点は割り引いて読んでください)。
ただし、対応しているサービスは限られます。使っているサービスが対応しているかを確認してから検討してください。
乗っ取られたかもしれないときの初動
警察庁の案内にある順番を、読みやすく並べました。
1. サービスの運営会社に連絡し、ログインできるうちにパスワードを変更する(同じパスワードを使っている他のサービスも変更する) 2. 見覚えのない端末やログインがないか確認し、ログイン履歴を保存しておく 3. 警察(サイバー犯罪相談窓口や最寄りの警察署)に相談・通報する 4. 乗っ取られたSNSなら、友人やフォロワーに「怪しいメッセージが届いても開かないで」と知らせる(4は私からの補足です)
端末を初期化する必要がある場合もあります。偽アプリを入れた心当たりがあるときは、詳しい専門窓口や警察に相談してください。
まとめ
MissAVの騒動で話題になった「ハッキング」は、私が調べた範囲では、サイトそのものの侵害が確認されたわけではなく、偽アプリが焦点でした。ただ、この騒動をきっかけに見えてくるのは、乗っ取りの入口の多くが、利用者の「操作」(リンクを押す、アプリを入れる、コードを渡す)にあるということです。
覚えておきたいのは次の3つです。
- リンクからログインしない。認証コードは誰にも教えない
- パスワードを使い回さない。メールと決済まわりは特に
- 多要素認証とログイン通知をONにしておく
一度に全部は大変なので、まずはメールアカウントの多要素認証から確認してみてください。
—

多要素認証の手段の一つ、USB-C/NFC対応の物理キー。使っているサービスが対応しているかを確認してから選んでください。
Amazonで詳細を見る →