

カーシェアリング最大手「タイムズカー」を運営するタイムズモビリティ(パーク24グループ)が、2026年9月28日、Webシステムへの不正アクセスにより最大約660万件の個人情報が外部に漏洩した可能性があると発表した。運転免許証の画像など、悪用されると被害の大きい情報も含まれている。
何が起きたのか、なぜ現在の会員数を上回る規模になったのか、対象になった可能性がある人は何に注意すべきかを、公式発表をもとに整理する。
【2026年10月21日追記】その後、9月29日の第3報で「本人確認書類が漏えいしたアカウントは約160万件」と確認され、10月16日の第4報で本人確認書類の画像を保有しない新ルールが発表されました。詳しくは「その後の発表」にまとめています。
何が起きたのか
タイムズモビリティによると、2026年9月25日午前9時7分頃、タイムズカーのWebシステムが不正アクセスを検知した。第三者がシステムにアクセスした形跡が確認され、翌26日午前7時25分までに侵入経路を遮断し、攻撃元からの通信を止めたという。
25日にまず「個人情報が漏洩した可能性がある」という第1報を公表し、調査を進めたうえで28日、実際に第三者が会員情報を取得したことを確認したとする第2報を発表した。具体的な侵入経路や悪用された脆弱性、攻撃の手口については、9月29日時点で公表されていない。同社は外部の専門機関によるフォレンジック調査を実施しており、個人情報保護委員会と警察にも報告済みだとしている。
対象は会員300万人規模なのに、なぜ660万件なのか
タイムズカーは、東京・大阪・愛知など主要都市でカーシェア利用率トップを維持する国内最大手で、会員数・車両数・ステーション数のいずれも市場全体の約7割を占める。会員数は2018年に100万人、2022年に200万人、2024年に300万人を突破しており、右肩上がりで会員を増やしてきたサービスだ。
今回の「最大約660万件」という数字が現会員数より大きいのは、対象範囲が現在の会員だけではないためだ。公式発表では、次の人たちが対象に含まれるとしている。
- タイムズカーの現会員および退会済みの会員
- 入会を申し込んだが、何らかの事情で入会が完了しなかった人
- 法人向け「タイムズビジネスサービス」の現会員および退会済みの会員
つまり、過去にサービスへの登録を試みたことがある人まで含めた累積的な件数が660万件ということになる。「自分は今は会員ではないから関係ない」と考えていた人にも影響が及ぶ可能性がある点は押さえておきたい。
漏洩した可能性がある情報と、そのリスク
漏洩した可能性がある情報として、公式発表は次の項目を挙げている。
- 氏名、住所、生年月日、電話番号、メールアドレス
- 会員番号、運転免許情報
- 本人確認書類として提出した運転免許証・学生証などの画像
- パスワード
- 外部連携サービス(JR西日本グループの会員サービスなど9件)のID
- 法人会員の所属部署名
一方で、クレジットカード情報については、当該システムに保存していなかったため漏洩していないと説明されている。
専門家の解説記事では、氏名・住所に加えて運転免許証の画像まで流出した場合のリスクとして、なりすましメールやフィッシングメールへの悪用に加え、本人になりすまして銀行口座の開設やクレジットカード・ローンの契約を不正に行われる危険性が指摘されている。単なる連絡先の流出よりも一段階深刻なリスクがある点に注意したい。
同社は2026年9月28日時点で、漏洩した情報が実際に不正利用された事実は確認されていないとしており、サービスの提供も継続している。
企業の対応
タイムズモビリティは「皆様に多大なるご迷惑とご心配をお掛けしておりますことを、改めて深くお詫び申し上げます」とコメントしている。問い合わせ窓口として、電話番号0120-25-8924(24時間対応)と、公式サイト上の問い合わせフォームが案内されている。
その後の発表:第3報と第4報(9月29日〜10月16日)
当初の第2報では「最大約660万件」という数字が中心でしたが、その後の公式発表で、被害の中身がより具体的になっています。
第3報(9月29日、10月1日更新)
- 運転免許証画像などの本人確認書類が漏えいしたアカウントは、約160万件と確認された
- 漏えいが確認されている画像は、運転免許証、現住所確認書類(公共料金の請求書など)、学生証(学生プランの場合)、家族確認書類(家族プランの場合)
- 同日から、本人確認書類の漏えいが確認された会員に、メールで個別の案内を開始した
- 詳しい漏えい内容は、外部専門機関の調査結果を踏まえ、2週間程度を目処に改めて案内するとした
- 10月1日には、会員からの質問をまとめたQ&Aと、退会済みの人が自分の情報が対象かを確認できる専用の問い合わせフォームが追加された
第4報(10月16日)
- 本人確認書類の画像の保有ルールを見直した。これまでは、会員期間中は保有し、退会後も7年間保有していた。変更後は、登録の確認が終わったら即時削除する
- すでに保有している本人確認書類の画像は、本人の申し出がなくても、2026年10月末までに削除する
- 第3報で「2週間程度を目処」としていた詳しい案内は、調査に時間がかかっているとして、10月23日(金)に延期された
10月21日時点で確認できた範囲では、侵入経路や悪用された脆弱性などの原因は、公式には公表されていません。次の案内は10月23日の予定です。なお、これらの内容はタイムズカーの公式発表(第3報・第4報)で確認しており、不正利用の有無は、第2報以降も含め、私が確認した範囲では新たな発表を見つけられていません。
対象になった可能性がある人が気をつけたいこと
現時点の発表内容から、対象になりうる人が意識しておきたい点は次の通りだ。
1. タイムズカーや関連サービスをかたる不審なメール・SMSに注意する(フィッシング詐欺への悪用リスク) 2. 身に覚えのない契約・請求がないか、クレジットカードの利用明細や信用情報を確認する 3. 同じパスワードを他のサービスでも使い回している場合は変更を検討する 4. 不安な点があれば、公式の問い合わせ窓口に確認する
漏れたパスワードが別のサービスで試される仕組みや、フィッシングへの備え、多要素認証の設定など、アカウントを守る基本は別の記事で図にまとめている。
同時期に相次いだ情報漏洩
2026年9月は、個人情報漏洩の発表が相次いだ月でもある。デジタル庁が運用するガバメントソリューションサービス(GSS)では約24.6万件の情報漏洩が発表され、ニチレイや日本交通でもランサムウェア攻撃により倉庫・出荷・配車といった実業務が停止する事案が起きている。こうした事例と比べても、タイムズカーの660万件という規模、そして運転免許証画像という機微な情報まで含まれている点は、際立って大きい部類に入る。
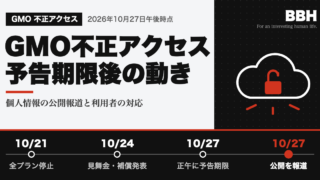
その後の2026年10月には、GMOインターネットのFX自動売買向けサービス「お名前.com デスクトップクラウド」への不正アクセスも発表された。経緯と利用者がすべきことは、別の記事で時系列に整理している。
まとめ
タイムズカーの不正アクセスは、9月25日の検知からわずか3日で「最大約660万件」という規模の詳細が公表された、対応の速さという点では評価できる一方、影響範囲の広さが際立つ事案だ。現会員だけでなく、退会済みの人や過去に入会を検討しただけの人まで対象に含まれる可能性がある点、そして運転免許証画像という機微な情報が含まれる点は、通常の情報漏洩以上に注意が必要になる。
不正利用は現時点で確認されていないが、対象になりうる人は、身に覚えのない連絡や請求がないか、しばらく注意しておくのが安全だろう。
今回のように運転免許証画像まで含む情報が流出すると、漏洩元のサービス以外からもフィッシングメールや不審なアクセスが増えるきっかけになりやすい。パソコンやスマホ側のセキュリティ対策を見直すいい機会と捉え、対策ソフトの導入を検討してみるのも一つの手だ。

情報漏洩をきっかけに増えるフィッシングメールや不正アクセスから端末を守りたい人向けの総合セキュリティソフト。PC・スマホなど複数台をまとめて対策できる。
Amazonで詳細を見る →