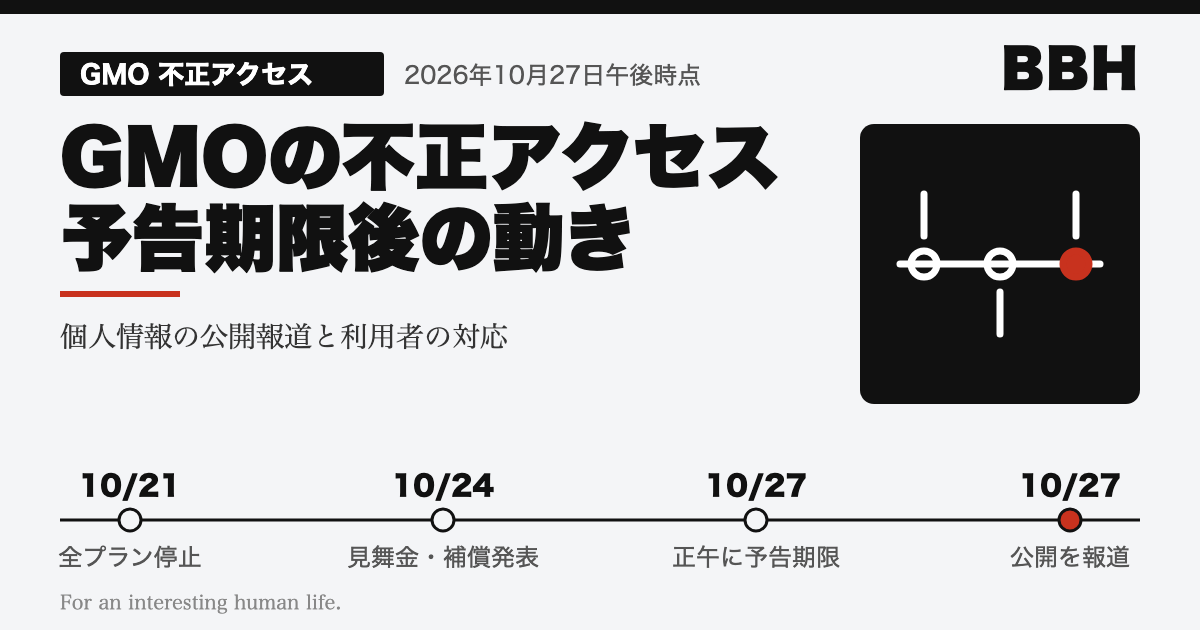


GMOインターネットのFX自動売買向けサービス「お名前.com デスクトップクラウド」への不正アクセスで、攻撃者は10月27日(火)の正午を期限に「顧客情報の公開とランサムウェア攻撃を行う」と予告していました。期限を過ぎた午後、攻撃者が個人情報とみられるものを1件公開したと報じられています。
この記事では、何が起きたのか、期限後に何があったのか、利用者は何をすればいいのかを、公式発表と報道から整理します。内容は2026年10月27日午後(13時台の報道まで)の時点のものです。
先に要点です。
- 対象は、FXの自動売買に使われるVPS(借りて使うパソコンのようなサーバー)で、全プランが停止中
- 影響の可能性があるサーバーは26,739件。ただし、これは「侵害が確定した数」ではない
- 取引口座のログイン情報が取られ、不正取引の報告も出ている
- GMOは身代金の要求には応じない方針。見舞金5,000円と、不正取引の損失補償を発表している
- 利用者には「正午までにバックアップを取り、PCの電源を切る」ことが呼びかけられた
- 期限後、攻撃者が個人情報とみられる情報1件を公開したと報じられた。真偽は不明で、「毎日正午に順次公開する」とも予告している
- 27日、国内のFX業者5社で不正取引があったと金融相が明らかにした
何が起きたのか:FX自動売買用サーバーへの不正アクセス
「お名前.com デスクトップクラウド」は、FXの自動売買ツール(MT4/MT5など)を24時間動かすために使われるVPSです。利用者のPCとは別に、ネット上の「自分専用のパソコン」を借りるイメージです。
公式のお知らせによると、10月20日に一部の利用者のサーバーに、第三者が設置した不正なプログラムが見つかりました。GMOはこのサービスの全プランを対象に、21日の午前4時以降、サーバーを順次停止しています。影響の可能性があるサーバーは26,739件で、サーバー内に保存された情報が見られた可能性があるとしています。
ここで大事なのは、26,739件は「影響の可能性がある」範囲で、実際に情報が盗まれた数ではないという点です。実際の被害件数は、本記事の時点で公表されていません。
なおGMOは、クレジットカードなどの決済情報は、このサーバー上では保持していないと説明しています。
時系列で整理
| 日付 | 出来事 |
|---|---|
| 10月19日 | 利用者からの問い合わせを受けて、GMOが調査を開始 |
| 10月20日 | 一部サーバーに不正なプログラムを確認。新規申込とコントロールパネルを停止 |
| 10月21日 | 午前4時以降、全プランのサーバーを順次停止。第1報を掲載 |
| 10月22日 | 警察に相談。取引ツールに保存された口座のログイン情報などが、不正に取得・利用された可能性を公表(第2報) |
| 10月24日 | 見舞金5,000円と、不正取引による損失の補償を発表。攻撃者側が犯行声明を公開したとされる |
| 10月25日 | 熊谷正寿代表がブログで謝罪。端末の調査協力を利用者に依頼 |
| 10月26日 | 当初約80億円を要求されていたことが判明。夜、27日正午の予告を公式に認める |
| 10月27日 午前 | 利用者に「正午までにバックアップして電源を切って」と呼びかけ。GMOは11時59分時点で、解析済みの端末からマルウェアは見つかっていないと発表(第9報) |
| 10月27日 正午 | 予告期限。攻撃者が新たな声明を出し、「毎日正午に順次公開する」と表明したと報じられる |
| 10月27日 午後 | 個人情報とみられる情報1件が、攻撃者の日本語サイトに公開されたと報道。金融相が、国内FX業者5社から不正取引の報告があったと明らかにした |
「80億円」と「100万ドル」:攻撃者は何を要求したのか
26日、熊谷代表のブログで、攻撃者から当初、10月21日の午後5時までに5,000万ドル(約80億円)の支払いを求められていたことが明らかになりました。GMOはこれまで金額を公表していませんでした。
その後、攻撃者側の声明では、要求額は100万ドル(約1億5,000万〜1億6,000万円、報道によって換算に差があります)に変わり、期限は27日正午とされています。支払わなければ、利用者PCへのランサムウェア攻撃、情報の公開、取引口座への不正操作を行うという内容です。
GMOは、要求には応じない方針を繰り返し表明しています。報道では、応じても情報が削除される保証がない、という理由も伝えられています。
なぜ炎上気味に注目されているのか
今回は不正アクセスそのものに加えて、いくつかの点がSNSやニュースで注目されています。
1. 社内の指摘があったのに間に合わなかった 熊谷代表のブログによると、社内のホワイトハッカー(セキュリティの専門チーム)が改善点を指摘していたものの、サービスへの影響などを考えて優先順位をつけて対応した結果、対策の深さとスピードが足りなかったと説明しています。代表自身が「隙を突かれた」と認めた形です。
2. 見舞金5,000円への反応 金銭被害の有無にかかわらず一律5,000円という見舞金に対し、「これで幕引きにするつもりか」という批判が出ました。代表はこれを否定し、5,000円は初動の誠意で、不正アクセスによる損失の補償は別に行うと説明しています。
同じ時期には、カーシェアのタイムズカーで免許証画像が流出した件でも、見舞金3,000円の是非が話題になりました。
3. 攻撃者の主張は、まだ検証されていない 攻撃者側は、侵入の経路や管理体制の問題点を声明で主張しています。ただ、初回の侵入方法や悪用された脆弱性はGMOから公表されておらず、声明の内容は独立して確認されていません。セキュリティ専門メディアも、攻撃者の主張と、確認された事実は分けて見るべきだと注意しています。この記事でも、攻撃者の主張は事実として扱いません。
正午を過ぎて、何があったのか
ここからは、27日午後に出た報道と、GMOの公式発表です。
攻撃者は、個人情報1件を公開したと報じられた 読売新聞オンラインによると、攻撃者は期限の正午を過ぎたとして、日本語サイトに氏名や電話番号などを含む個人情報とみられるものを1件公開しました。真偽は不明とされています。攻撃者は新しい声明で、今後は毎日正午に個人情報を順次公開すると表明し、GMOが要求を受け入れれば直ちに活動を停止するとも主張しています。GMOは、この公開についてコメントを控えていると報じられています。
セキュリティ専門メディアは、公開された内容が実在の被害者のものか、今回の侵害に由来するのかは証明されていないと注意しています。公開件数や全体の量も、攻撃者の自己申告で、裏付けはありません。
ランサムウェアは、少なくとも解析済みの端末では見つかっていない GMOの第9報(27日11時59分時点)では、預かって解析した端末からマルウェア(ランサムウェアを含む)は見つかっていないとされています。ただし、全利用者の端末が安全だと確認されたわけではなく、協力してもらった端末は今後も届く予定で、届き次第解析するとしています。ランサムウェアの被害を受けた利用者には、被害端末と同等の性能の新しいPCを提供するとしています。
国内FX業者5社で不正取引 朝日新聞によると、片山さつき金融相は27日の閣議後会見で、国内のFX業者5社から、金融庁に不正取引の報告があったと明らかにしました。5社は、ゴールデンウェイ・ジャパン、OANDA証券、アヴァトレード・ジャパン、外為ファイネスト、デューカスコピー・ジャパンです。自動売買ソフトを使う一部の顧客が、GMOのサーバーを借りるサービスを使っていて、そこで情報が不正に取得され、身に覚えのない取引が行われたとされています。各社は不正な注文の遮断やパスワードの初期化で拡大を防いでおり、新たな被害の報告はないと伝えられています。被害額や件数は、報道では示されていません。
利用者は何をすればいいのか
GMOと各報道が呼びかけている内容を、まとめます。電源を切る呼びかけは正午の予告に備えたものでしたが、その他の対応は、期限後も引き続き重要です。
- PCのデータをバックアップしたうえで、ネットワークを切断して電源を切る。 電源コードも抜くよう求められています(27日正午の予告に備えた呼びかけ。再開の目安などは、GMOの最新のお知らせを確認してください)
- 端末のフルスキャン(ウイルスチェック)をする
- パスワードは、別の安全な端末から変更する。 取引ツールと取引口座のパスワード、サーバー内に保存していたID・パスワード、使い回していた他サービスのパスワードが対象です
- 取引履歴と残高を確認する。 身に覚えのない取引があれば、取引先の事業者に連絡します。二段階認証が使えるなら設定しておきます
- 便乗詐欺に注意する。 GMOがメールや電話でパスワードや認証コードを尋ねることはなく、「被害金を取り戻す」といった費用の請求にも応じないよう呼びかけています
問い合わせ窓口は、GMOのお知らせにある問い合わせフォームと電話(03-5456-2560、平日10時〜18時)です。窓口は混み合っているとされています。
今後どうなる可能性があるのか
ここからは分析です。
現時点では、①サービス再開の時期は「未定」、②端末の解析は続いている、③不正取引の被害総額は未公表、という状態です。攻撃者が「毎日正午に公開する」としているため、28日以降も同じ動きが続く可能性があります。ただし、公開された内容が本物かどうかは、まだ確認されていません。
自分の名前が載っていないか探すより、認証情報の変更、取引履歴の確認、バックアップを優先する方が現実的です。公開された情報を使った、便乗の詐欺メールや電話にも注意が必要です。
また、一連の被害は「サーバーに保存した口座のログイン情報が使われる」形で広がっています。同じ状況は、サーバーやクラウドに認証情報を預ける使い方をしている人なら、他のサービスでも起こり得ます。
まとめ
- 「お名前.com デスクトップクラウド」への不正アクセスは、10月20日に確認され、全プランが停止中
- 影響の可能性は26,739件で、確定した被害件数ではない
- 攻撃者は当初80億円、その後100万ドルを要求。GMOは応じない方針で、見舞金5,000円と損失補償を発表している
- 27日の期限後、攻撃者が個人情報とみられる情報1件を公開したと報じられた。真偽は不明で、毎日の公開も予告されている
- FX業者5社で不正取引の報告があり、被害額や件数は未公表。利用者は、パスワード変更・取引履歴の確認・便乗詐欺への警戒を
状況は日々動いています。不安な方は、まずGMOの公式お知らせで最新の案内を確認してください。
—
パソコンのデータは、いざというとき自分でコピーを持っていないと守れません。今回のように「バックアップして電源を切って」と言われた場面でも、手元に外付けの保存先があると慌てずに済みます。

大事なデータのコピーを手元に。バックアップ用の外付けストレージの一例です。
Amazonで詳細を見る →